 Ірма Шелест


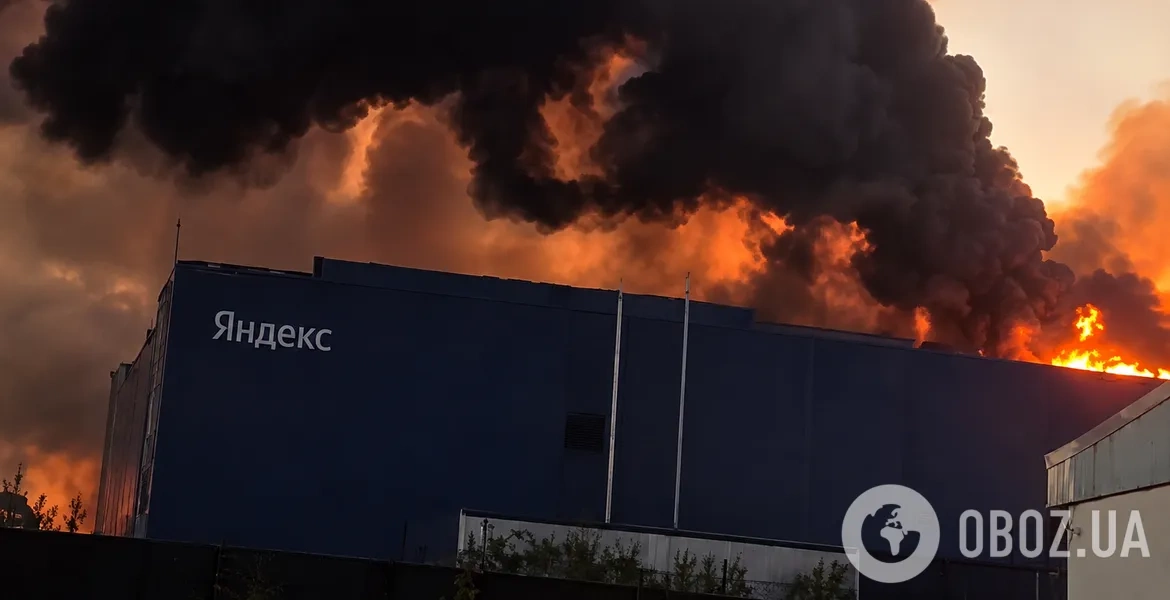
Для росії втрата ЦОД, тобто центру обробки даних, означає не просто технічну аварію. Це ризик паралічу державних сервісів, банківських операцій, військової логістики та систем управління. Їхній так званий «суверенний Рунет» замкнений усередині країни, а критично важливі дані неможливо без наслідків перенести в інфраструктуру глобальних хмарних провайдерів. Бази даних Міноборони, спецслужб, великих банків і державних корпорацій потребують особливого режиму зберігання, захисту та резервування.
Війна дата-центрів: як росія відкрила цифрову скриньку Пандори
Саме тому дата-центри під час війни перетворюються на стратегічні об’єкти. У мирний час їх сприймають як великі будівлі з рядами серверних шаф, системами охолодження та резервними генераторами. Однак на практиці ЦОД є нервовими вузлами сучасної держави. Через них проходять фінансові транзакції, документи, державні реєстри, телекомунікаційні потоки, системи відеоспостереження та службові комунікації.
Якщо такий вузол виходить з ладу, наслідки можуть бути масштабнішими за звичайне відключення електроенергії. Пошкодження серверного обладнання здатне зупинити роботу цілих відомств, ускладнити виплати, заблокувати доступ до цифрових документів і створити хаос у ланцюгах постачання. Навіть короткочасна недоступність критичних систем змушує операторів переходити на резервні процедури, а це повільніше, дорожче й часто менш надійно.
Дата-центр є не лише сховищем інформації, а й точкою концентрації влади. У ньому зібрані дані, без яких неможливо ухвалювати рішення, контролювати ресурси та підтримувати функціонування державних механізмів. Саме ця концентрація робить ЦОД привабливою ціллю для кібератак, диверсій, інформаційного тиску та операцій, спрямованих на виснаження інфраструктури.
Чому «суверенний інтернет» не гарантує безпеки
Російська модель цифрової автономії будується на прагненні мінімізувати залежність від іноземних технологій. Держава намагається контролювати магістральні мережі, локалізувати дані, розвивати власні платформи та обмежувати доступ до зовнішніх сервісів. На політичному рівні це подається як захист цифрового суверенітету. Проте ізоляція має і зворотний бік.
Закрита система стає менш гнучкою. Вона залежить від внутрішніх виробників серверів, мережевого обладнання, систем зберігання, програмного забезпечення та фахівців, здатних обслуговувати складну інфраструктуру. Якщо постачання окремих компонентів обмежене, оператори змушені продовжувати експлуатацію застарілої техніки, шукати сумісні аналоги або створювати паралельні ланцюги закупівель. Це збільшує витрати й водночас підвищує ризик технічних помилок.
Ще одна проблема полягає в тому, що цифрова автономія не дорівнює цифровій невразливості. Внутрішній сервер може бути атакований так само, як і будь-який інший. Шкідливе програмне забезпечення, викрадення облікових даних, помилки адміністраторів, інсайдерські дії та вразливості в системах керування здатні завдати серйозної шкоди навіть повністю ізольованій мережі.
Ба більше, централізація створює ефект доміно. Коли значна кількість сервісів прив’язана до кількох великих майданчиків, аварія в одному регіоні може вплинути на користувачів далеко за його межами. Втрата електропостачання, пожежа, проблеми з охолодженням або пошкодження каналів зв’язку перетворюються на загрозу для всієї системи, якщо резервні потужності існують лише формально.
Ціна цифрової залежності та уроки для майбутнього
Війна показує, що головна цінність дата-центру полягає не в кількості серверів, а в його здатності безперервно працювати за несприятливих умов. Надійний ЦОД має мати географічно рознесені резервні майданчики, незалежні джерела живлення, дубльовані канали зв’язку, запас обладнання та чіткі плани відновлення. Одного генератора і копії даних у сусідній будівлі недостатньо, якщо вся територія може опинитися під загрозою.
Критично важливо розділяти системи за рівнем значущості. Дані, необхідні для щоденної роботи держави, не повинні зберігатися в єдиному місці або керуватися з одного центру. Резервні копії мають бути захищені від одночасного знищення, а доступ до них повинен контролюватися за принципом мінімальних повноважень. Інакше зловмисник, який отримав доступ до центральної системи, може одночасно зашифрувати або знищити всі копії.
Окремим викликом є людський фактор. Навіть найдорожче обладнання не врятує інфраструктуру, якщо персонал не має підготовки до аварійних сценаріїв. Регулярні тренування, перевірка резервних каналів, моделювання тривалого знеструмлення та відпрацювання переходу на ручні процедури повинні бути частиною стандарту, а не реакцією після масштабного інциденту.
Цифрова скринька Пандори відкривається тоді, коли держава створює ілюзію повного контролю над інформацією. Чим більше сервісів централізовано, тим сильнішим може бути удар по системі. Чим жорсткіше обмежується зовнішня взаємодія, тим важче швидко замінити пошкоджені компоненти, отримати технологічну підтримку або перенести навантаження на інші платформи.
Для будь-якої країни, що розвиває власну цифрову інфраструктуру, висновок очевидний: суверенність повинна поєднуватися з розподіленістю, прозорим аудитом і технологічною сумісністю. Неможливо назвати систему стійкою, якщо вона залежить від кількох будівель, обмеженого кола постачальників або політичного рішення одного центру.
Війна дата-центрів змінює саме розуміння безпеки. Захист інформації більше не обмежується паролями, шифруванням і кіберзахистом. Він охоплює енергетику, логістику, архітектуру мереж, підготовку персоналу та здатність держави працювати навіть після втрати частини інфраструктури. У цьому сенсі кожен ЦОД стає фортецею, але фортеця без запасного виходу рано чи пізно перетворюється на пастку.
 Маск хоче дати кожній дитині в США акцію SpaceX: що сказав Трамп
 Вчені знайшли спосіб омолоджувати клітини без проміжного етапу